SÜJET

Süni intellekt Böyük Qayıdış Bank Daşınmaz əmlak Sülh gündəliyi

Kiberdələduzluq

Kiberdələduzluq

Azərbaycanda bank xidmətlərinin elektronlaşdırılması son illərdə ciddi inkişaf etsə də, bu proses kiberdələduzluq hallarının artması ilə müşayiət olunur. Hər gün onlarla şəxsin fərdi məlumatlarını əldə edən cinayətkarlar kart hesabındakı pulları ələ keçirirlər. Bu tendensiya yalnız texnologiyanın deyil, eyni zamanda istifadəçi vərdişlərinin və təhlükəsizlik savadının da inkişaf etməsinin vacibliyini göstərir.


Əsas dələduzluq sxemləri:


 FİŞİNQ hücumları

- İstifadəçilərin banka aid görünən saxta saytlara və ya linklərə yönləndirilməsi

- Kart və şəxsi məlumatların oğurlanması


Mobil tətbiq üzərindən dələduzluq

- Saxta bank tətbiqləri və ya zərərli proqram təminatı ilə telefonun ələ keçirilməsi

- Tətbiq vasitəsilə hesabdan icazəsiz pul köçürmələri


Sosial mühəndislik və telefonla aldatma

- Dələduzlar banka bənzər nömrələrdən zəng edərək "hesabınız bloklanıb" və ya "şübhəli əməliyyat" adı ilə məlumat əldə edirlər


Süni intellektlə edilən səs və şəxsiyyət saxtalaşdırması

- Real şəxsin səsi və görüntüsü klonlanaraq yaxınlarına maliyyə yardımı üçün müraciətlər edilir

19 sentyabr 2026 | 11:59

Regionlarda əhalinin yarıdan çoxu şübhəli zəng gələndə hara müraciət edəcəyini bilmir

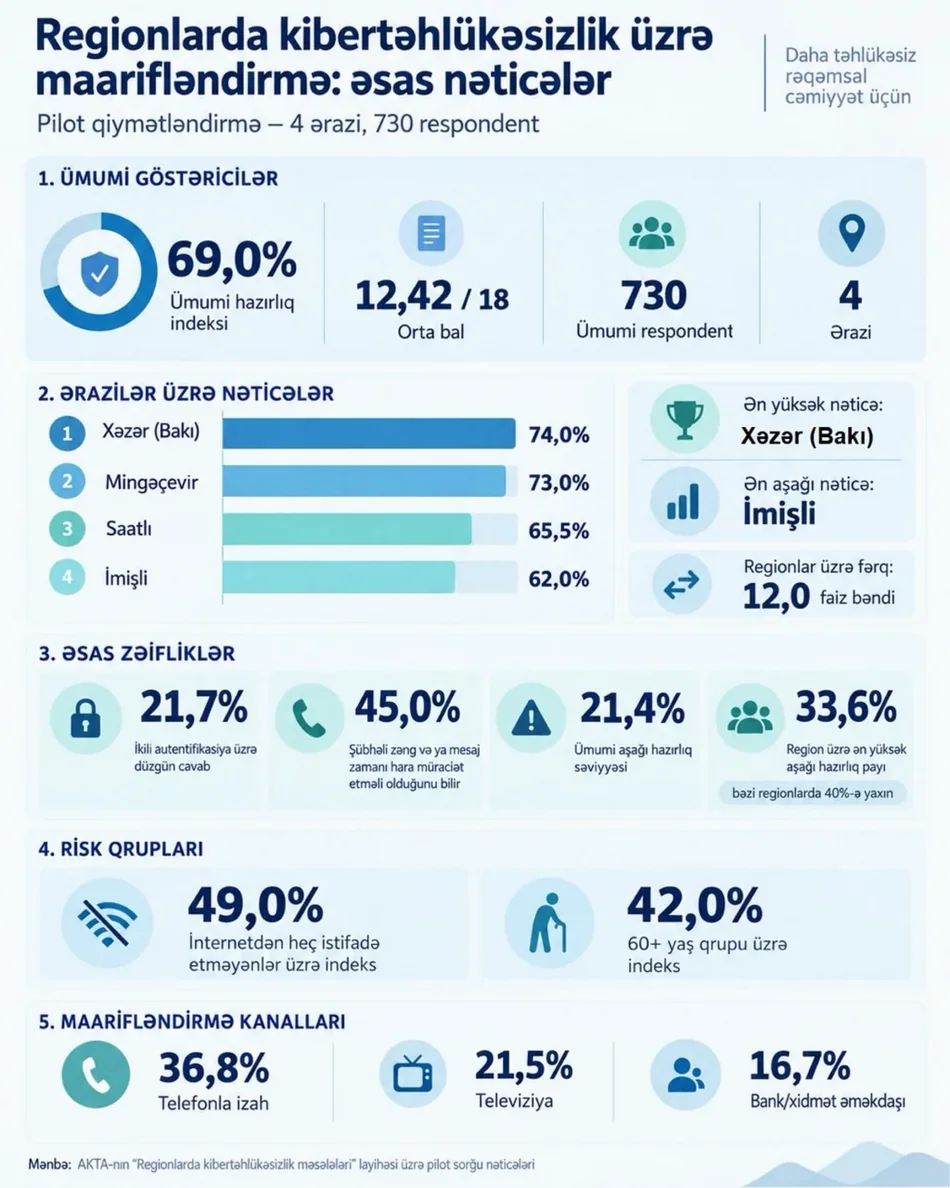
"Azərbaycan Kibertəhlükəsizlik Təşkilatları Assosiasiyası" (AKTA) İctimai Birliyi "Regionlarda kibertəhlükəsizlik məsələri" layihəsi üzrə pilot sorğu keçirib.

AKTA-dan Yurd.Media-ya bildirilib ki, sorğunun nəticələrinə əsasən respondentlərin yalnız 45 %-i şübhəli zəng və ya mesaj zamanı hara müraciət etməli olduğunu bilir.

Pilot qiymətləndirmə 4 ərazidə, 730 respondent arasında aparılıb.

Bildirilib ki, ümumi hazırlıq indeksi 69 %, orta bal 12,42 (maksimal 18) təşkil edib. Xəzər (Bakı) regionu üzrə göstərici 74 %-ə, Mingəçevir – 73 %-ə, Saatlı – 65,5 %-ə, İmişli – 62 %-ə bərabər olub. Beləliklə regionlar üzrə fərq 12 % bəndi təşkil edib.

İkili autentifikasiya üzrə düzgün cavab indeksi 21,7 %, ümumi aşağı hazırlıq səviyyəsi 21,4 %, region üzrə ən yüksək aşağı hazırlıq payı 33,6 % (bəzi regionlarda 40%-ə yaxın) olub.

İnternetdən heç istifadə etməyənlər üzrə indeks 49 %, 60+ yaş qrupu üzrə indeks 42 % səviyyəsində qərarlaşıb.

Maarifləndirmə kanalları üzrə telefonla izah indeksi 36,8 %, televiziya – 21,5 %, bank/xidmət əməkdaşı – 16,7 % təşkil edib.

28 avqust 2026 | 21:06

Elektron poçtla gələn təhlükə - MKA-dan ÇAĞIRIŞ

Azərbaycanda bir sıra təşkilatların elektron poçt sistemlərinə qarşı kibertəhdid riski ilə bağlı xəbərdarlıq edilib.

Rəqəmsal İnkişaf və Nəqliyyat Nazirliyinin tabeliyində olan Milli Kibertəhlükəsizlik Agentliyindən (MKA) Yurd.Media-ya bildirilib ki, "Zimbra Collaboration Suite" (ZCS) istifadə edən təşkilatların elektron poçt sistemlərinə qarşı müşahidə olunan hədəfli kibertəhdidlər var.

Bildirilir ki, beynəlxalq kibertəhlükəsizlik qurumlarının məlumatlarına əsasən, 2025-ci ilin iyul ayından "Zimbra" istifadə edən bir sıra təşkilatlara qarşı fişinq kampaniyaları həyata keçirilib. Hücumlarda "Zimbra Collaboration Suite"in müəyyən versiyalarında mövcud olmuş "CVE-2025-66376" zəifliyindən istifadə edildiyi bildirilir.

Zəiflikdən istifadə zamanı istifadəçiyə legitim elektron məktub təsiri bağışlayan zərərli mesaj göndərilir. Zəifliyə məruz qalan "Zimbra" sistemlərində belə məktubun istifadəçi tərəfindən görüntülənməsi zərərli kodun icrasına imkan verə bilər. Nəticədə elektron poçt yazışmalarının və digər həssas məlumatların ələ keçirilməsi, istifadəçi hesablarına icazəsiz giriş əldə edilməsi və həmin hesabların sonrakı hücumlarda istifadəsi riski yaranır.

Bununla əlaqədar, MKA "Zimbra Collaboration Suite" istifadə edən təşkilatları öz informasiya sistemlərinin təhlükəsizlik vəziyyətini nəzərdən keçirməyə və aşağıdakı zəruri tədbirləri vaxtında həyata keçirməyə çağırır:

istifadə etdikləri "Zimbra" versiyasını müəyyənləşdirmək və son təhlükəsizlik yeniləmələrinin tətbiq edildiyini yoxlamaq;

"CVE-2025-66376" zəifliyinin aradan qaldırıldığı təhlükəsizlik yeniləmələrinin tətbiqini təmin etmək;

elektron poçt serverlərində şübhəli girişləri və qeyri-adi istifadəçi fəaliyyətini mütəmadi izləmək;

istifadəçi hesablarında gözlənilməyən parol, sessiya və poçt qutusu konfiqurasiya dəyişikliklərini yoxlamaq;

şübhəli fəaliyyət aşkar edildikdə müvafiq hesabların giriş imkanlarını məhdudlaşdırmaq, aktiv sessiyaları ləğv etmək və insidenti araşdırmaq;

elektron poçt sistemlərinin ehtiyat nüsxələnməsini və insident zamanı bərpa imkanlarını təmin etmək;

əməkdaşların fişinq və sosial mühəndislik üsulları ilə bağlı məlumatlılığını artırmaq.

Bütün bunlarla yanaşı, Milli Kibertəhlükəsizlik Agentliyi təşkilatları elektron poçt sistemlərinin təhlükəsizlik yeniləmələrini vaxtında tətbiq etməyə, sistemlərin təhlükəsizlik vəziyyətini mütəmadi yoxlamağa və şübhəli fəaliyyətləri erkən aşkarlamaq üçün monitorinqi gücləndirməyə çağırır.

24 avqust 2026 | 17:47

DİQQƏT: Saxta ödəniş səhifələri yaradılıb

“MilliÖn”ün rəsmi səhifələrini təqlid edən million-az.shop və millionaz.site domenlərində saxta ödəniş səhifələri yaradılıb.

Rəqəmsal İnkişaf və Nəqliyyat Nazirliyinin tabeliyində fəaliyyət göstərən Milli Kibertəhlükəsizlik Agentliyinin (MKA) əməkdaşları tərəfindən açıq mənbələr üzrə aparılan monitorinq zamanı “MilliÖn” ödəniş sisteminin adından və vizual üslubundan istifadə etməklə həyata keçirilən fişinq kampaniyası aşkarlanıb.

MKA-dan Yurd.Media-ya bildirilib ki, bu saxta kampaniya çərçivəsində istifadəçilərə 1 AZN müqabilində 5 GB mobil internet və 80 dəqiqə danışıq paketi təklif edilir. Bu məqsədlə “MilliÖn”ün rəsmi səhifələrini təqlid edən million-az.shop və millionaz.site domenlərində saxta ödəniş səhifələri yaradılıb. Səhifələrdə istifadəçidən kart sahibinin adı və soyadı, kart nömrəsi, kartın bitmə tarixi, CVV kodu, telefon nömrəsi və digər məlumatlar tələb olunub.

MKA-nın apardığı texniki təhlil nəticəsində müəyyən edilib ki, səhifələrdə daxil edilən məlumatların real ödəniş sisteminə, prosessinq mərkəzi və ya bank şlüzünə ötürülməsini göstərən mexanizm mövcud deyil. Əksinə, mənbə kodunda istifadəçinin daxil etdiyi məlumatların saytın idarəedici skripti vasitəsilə üçüncü tərəfə, o cümlədən “Telegram” xidmətinə ötürülməsini təmin edən funksiya aşkarlanıb. Bu isə resursların əsas məqsədinin ödəniş qəbul etmək deyil, bank kartlarının rekvizitlərini toplamaq olduğunu göstərir.

Araşdırma zamanı müəyyən edilib ki, eyni yanaşma yalnız “MilliÖn” adı ilə məhdudlaşmır. “AzərPay” adı altında yaradılmış saxta hesab və domenlərdə də oxşar məzmunlu kampaniya həyata keçirilib. Müxtəlif reklam materiallarının müqayisəsi zamanı eyni şablon və strukturdan istifadə olunduğu, əsasən brend elementlərinin dəyişdirildiyi müəyyən edilib. Bununla yanaşı, “Ulduz Pay” adı ilə yaradılmış saxta hesab vasitəsilə də “millionaz.site” domeninə keçid yerləşdirilib.

MKA-nın monitorinqi nəticəsində kampaniya ilə əlaqəli internet-million.online, miillion.online, millionngb.com və azerpay-az-gb.site.je domenləri də aşkarlanıb.

Ətraflı https://www.cert.az/news/2026/mka-million-hesabat linki vasitəsilə tanış olmaq mümkündür.

11 avqust 2026 | 18:36

XƏBƏRDARLIQ: Saxta satış səhifələrində məhsullar cəlbedici qiymətlərlə təklif edilir

Kiberdələduzlar saxta satış səhifələri yaradaraq müxtəlif məhsulları cəlbedici qiymətlərlə təklif edir.

Daxili İşlər Nazirliyindən Yurd.Media-ya bildirilib ki, mütəmadi olaraq aparılan maarifləndirmə tədbirlərinə və edilən çoxsaylı xəbərdarlıqlara baxmayaraq, onlayn alış-veriş zamanı vətəndaşların kiberdələduzluqla üzləşməsi halları hələ də müşahidə olunur.

Aparılan araşdırmalar və daxil olan müraciətlər göstərir ki, kiberdələduzlar saxta satış səhifələri yaradaraq müxtəlif məhsulları cəlbedici qiymətlərlə təklif edir, ödəniş alındıqdan sonra isə vətəndaşla əlaqəni kəsərək telefon nömrələrini və sosial şəbəkə hesablarını bloklayırlar:

"Bu kimi halların qarşısının alınması məqsədilə vətəndaşlara internet və sosial şəbəkələrdə rastlaşdıqları satış səhifələrinin etibarlılığını əvvəlcədən yoxlamaq, tanımadıqları və etibar etmədikləri şəxslərdən məhsul sifariş etməmək, xüsusilə əvvəlcədən ödəniş tələb olunan təkliflərə qarşı diqqətli olmaq tövsiyə olunur.

Məhsul sifariş etməzdən və ödəniş həyata keçirməzdən əvvəl satıcı barədə məlumatların, əlaqə vasitələrinin və təqdim olunan səhifənin həqiqiliyinin yoxlanılması vacibdir. Etibar etmədiyiniz və ya həqiqiliyinə əmin olmadığınız səhifə və saytlara ödəniş etməyin, bank kartı məlumatlarınızı, CVV/CVC kodunu, SMS vasitəsilə göndərilən təsdiq kodlarını və digər məxfi məlumatları üçüncü şəxslərlə paylaşmayın".

Kiberdələduzluq halları ilə qarşılaşdıqda dərhal DİN-in "102" Xidməti-Zəng Mərkəzinə və ya Nazirliyin rəsmi sosial şəbəkə hesablarına müraciət edin.

09 avqust 2026 | 21:01

Bank kartındakı bu şifrə kiberdələduzların ilk hədəfidir

Mütəxəssislər kart şifrələrində "0" rəqəminin istifadə edilməməli olduğunu vurğulayırlar. Təxmin edilməsi asan ardıcıllıqlarda və doğum tarixlərində tez-tez istifadə edilən bu rəqəm kiber dələduzların ilk hədəfi olur.

Yurd.Media xəbər verir ki, kiber təhlükəsizlik və bankçılıq mütəxəssisləri kredit və bank kartı istifadəçilərini şifrə təyin edərkən etdikləri kritik bir səhv barədə xəbərdar ediblər. Aparılan araşdırmalara və dələduzluq təhlillərinə əsasən, kart şifrələrində ən çox seçilən, lakin təhlükəsizlik baxımından ən riskli hesab edilən rəqəmin "0" olduğu ortaya çıxıb. Dələduzların və avtomatik şifrə qırma proqramlarının hədəfində ilk növbədə bu rəqəmi ehtiva edən kombinasiyalar yer alır.

"0" rəqəmi nə üçün böyük risk daşıyır?
Bu rəqəmin kart şifrələrində böyük bir təhlükəsizlik boşluğu yaratmasının əsas səbəbi insan psixologiyası və proqnozlaşdırıla bilən vərdişlərdir. İstifadəçilər şifrə yaradarkən "0" rəqəmini adətən ardıcıllığın əvvəlinə və ya sonuna əlavə etməyə çox meyllidirlər. Bu vəziyyət kartı ələ keçirən pis niyyətli şəxslərin və ya şifrə qırma alqoritmlərinin ilk sınaqdan keçirdiyi kombinasiyaları yaradır. Bununla yanaşı, bir çox insan şifrə olaraq doğum ilini, yaxud gün və ay məlumatını seçir. İçində çoxlu "0" ehtiva edən bu tarixlər sosial şəbəkələr üzərindən aparılan sadə bir məlumat toplama prosesi ilə belə asanlıqla təxmin edilə bilir.

Təhlükəsiz kart şifrəsi necə olmalıdır?
Dələduzluq hallarının qarşısını almaq üçün kart şifrələrini yeniləyərkən bəzi əsas qaydalara riayət etmək həyati əhəmiyyət daşıyır. İlk növbədə, asanlıqla təxmin edilə bilən ardıcıl və ya təkrarlanan rəqəmlərdən qətiyyən uzaq durmaq lazımdır. Eyni zamanda doğum ili, şəhər (rayon) avtomobil nömrəsinin kodu və ya sevimli komandanın yaradılış tarixi kimi şəxsi məlumatları şifrələrə əks etdirməmək vacibdir. Ən təhlükəsiz üsul şifrənin heç bir məntiqi qanunauyğunluğa əsaslanmayan və bir-biri ilə əlaqəsi olmayan tamamilə təsadüfi rəqəmlərdən yaradılmasıdır.//Milli.Az

29 iyul 2026 | 22:54

MİDA-nın mühafizə mexanizmini avtomatik keçən proqram hazırlayan şəxs MƏHKƏMƏDƏ

MİDA-nın mühafizə mexanizmini avtomatik keçməyə imkan verən proqram hazırlayan şəxsin məhkəməsi keçirilib.

Yurd.Media "Qaynarinfo"ya istinadən xəbər verir ki, Sumqayıt Şəhər Məhkəməsində Mənzil İnşaatı Dövlət Agentliyinin (MİDA) "Güzəştli mənzil" informasiya sisteminə qanunsuz müdaxilə ilə bağlı cinayət işi üzrə hökm elan edilib.

İş materiallarına əsasən, təqsirləndirilən şəxs qohumlarının güzəştli şərtlərlə mənzil əldə etməsini təmin etmək məqsədilə xüsusi "BOT" proqramı hazırlayaraq MİDA-nın "Güzəştli mənzil" informasiya sisteminə qanunsuz şəkildə müdaxilə edib.

O, informasiya texnologiyaları sahəsində biliklərindən istifadə etməklə sistemdə tətbiq olunan "Captcha" mühafizə mexanizmini avtomatik keçməyə imkan verən proqram hazırlayıb. Həmin proqram vasitəsilə iki nəfərin elektron kabinetindən dəfələrlə sistemə sorğular göndərilib. Nəticədə digər istifadəçilərin sistemdən istifadəsi əhəmiyyətli dərəcədə məhdudlaşdırılıb və informasiya-kommunikasiya texnologiyaları sisteminin normal fəaliyyəti pozulub.

Təqsirləndirilən şəxs məhkəmədə özünü təqsirli bilməyib. O bildirib ki, informasiya təhlükəsizliyi ixtisası üzrə təhsil alır və qohumlarına kömək etmək məqsədilə internetdən əldə etdiyi məlumatlar və süni intellekt vasitəsilə proqram hazırlayıb.

Müttəhimin sözlərinə görə, məqsədi maddi gəlir əldə etmək olmayıb, yalnız dayılarının mənzil seçimində üstünlük qazanmasına kömək etmək istəyib. O, həmçinin bildirib ki, proqram işlədilsə də, sistem xəta verdiyi üçün mənzil əldə etmək mümkün olmayıb.

MİDA nümayəndəsi məhkəmədə ifadəsində bildirib ki, güzəştli mənzillərin satışı zamanı sistemə kənar proqramlarla müdaxilə edilməsi barədə şübhələr yarandığından müvafiq qurumlara müraciət olunub. Araşdırma zamanı 12 şübhəli istifadəçi kabinetindən sistemə avtomatlaşdırılmış sorğular göndərildiyi müəyyən edilib.

Zərərçəkmiş hüquqi şəxsin nümayəndəsi təqsirləndirilən şəxsə qarşı şikayət və ya mülki tələbinin olmadığını, cəzanın təyin edilməsini məhkəmənin ixtiyarına buraxdığını bildirib.

Şahid qismində dindirilən qohumları da ifadələrində təqsirləndirilən şəxsin onlara kompüter vasitəsilə kömək edəcəyini bildirdiyini, lakin "BOT" proqramından istifadə etməsindən xəbərsiz olduqlarını söyləyiblər.

Məhkəmə təqsirləndirilən şəxsi Cinayət Məcəlləsinin 273.3.1-ci maddəsi (informasiya-kommunikasiya texnologiyaları sisteminin işləməsinə qəsdən ciddi maneə törətmə) ilə təqsirli bilib. Ona 4 min manat məbləğində cərimə cəzası təyin edilib.

26 iyul 2026 | 17:48

Təhlükəsizlik Əməliyyatları Mərkəzi kibertəhlükələri necə zərərsizləşdirdiyini açıqlayır - VİDEO

Texnologiyanın inkişafı ilə kibercinayətkarların istifadə etdiyi üsullar da mürəkkəbləşir.

Son dövrlər süni intellektlə hazırlanan səs və görüntülər yeni risklər yaradır.

Yurd.Media xəbər verir ki, ən böyük təhlükələrdən biri də fişinqdir (fırıldaqçılıq).

Ölkədə həm ayrı-ayrı şəxslər, həm də dövlət qurumlarına qarşı kiberhücumlar həyata keçirilir.

Təhlükəsizlik Əməliyyatları Mərkəzinin Rəhbəri Fərid Cəfərov AzTV-yə bildirib ki, təhlükəli hesab edilən səhifə də digər vasitələr aşkar edilərək zərərsizləşdirilir.

Təhlükəsizlik Əməliyyatları Mərkəzi kibertəhlükələri necə zərərsizləşdirdiyini açıqlayır - VİDEO
09 iyun 2026 | 09:57

Bir telefon zəngi 6800 manata başa gəldi - VİDEO

Qobustan rayon sakini Şöhrət Zaidov kiberdələduzluq sxeminin qurbanı olub.

Yurd.Media xəbər verir ki, özünü bank əməkdaşı kimi təqdim edən kiberdələduzlar vətəndaşın kredit kartından 6800 manat pul çıxarıblar.

"Xəzər Xəbər"in qaynar xəttinə müraciət edən vətəndaşın sözlərinə görə, telefonuna zəng edilib və kart hesabına kənar müdaxilə olduğu bildirilib. Zəng edən şəxs kartın təhlükəsizliyinin təmin olunması üçün təsdiq kodunun təqdim edilməsini istəyib. 

Şöhrət Zaidov da deyilənlərə inanaraq kodu qarşı tərəfə verib.

Şikayətçi deyir ki, kredit kartından 6800 manat pul çıxılıb və hər ay ödənişi etməlidir. Ancaq ödənişi edə bilmədiyi üçün üstünə faiz gəlir. 

Bir telefon zəngi 6800 manata başa gəldi - VİDEO
04 iyun 2026 | 22:12

Kiberpolis “aşağı faizli” kredit verən gəncləri ələ keçirdi - VİDEO

Vətəndaşlara “aşağı faizli”, “sürətli” və “zaminsiz kredit” təklif edən dələduzlar aşkar olunub.

Daxili İşlər Nazirliyinin Mətbuat xidmətindən Yurd.Media-ya bildirilib ki, Kibercinayətkarlıqla Mübarizə Baş İdarəsinə (KMBİ) daxil olan müraciətlərdə vətəndaşlar sosial şəbəkələrdə bank və kredit təşkilatlarına bənzədilmiş saxta səhifələr vasitəsilə aldadıldıqlarını, nəticədə bank kartlarındakı vəsaitlərinin oğurlandığını bildiriblər.

Kiberpolisin həyata keçirdiyi əməliyyat-texniki tədbirlərlə qeyd edilən əməlləri törətməkdə şübhəli bilinən daha iki nəfər 20 yaşlı Cəfər Bayramzadə və 23 yaşlı Eynulla Mailov müəyyən edilərək saxlanılıblar.

Araşdırmalarla müəyyən edilib ki, onlar sosial şəbəkələrdə müxtəlif

bank və bank olmayan kredit təşkilatlarının rəsmi səhifələrinə oxşar saxta profillər yaradaraq, vətəndaşlara “aşağı faizli”, “sürətli” və “zaminsiz kredit” təklif ediblər.

Zərərçəkənlər C.Bayramzadə və E.Mailovun onlara göndərdikləri saxta linklərə öz kart nömrələrini, CVV və OTP kodlarını daxil etdikdən sonra isə bu informasiyalar birbaşa həmin şəxslərin nəzarətinə keçib. Nəticədə onlar hesablara qanunsuz giriş əldə edərək vəsaitləri müxtəlif kartlara köçürüb və sonradan nağdlaşdırıblar.

Faktla bağlı Baş İdarədə cinayət işi başlanılıb. E.Mailov barəsində məhkəmənin qərarı ilə həbs qətimkan tədbiri seçilib, C.Bayramzadə ilə bağlı isə istintaq tədbirləri davam etdirilir.

Bir daha vətəndaşların diqqətinə çatdırırıq ki, kredit və digər maliyyə xidmətlərindən istifadə zamanı yalnız rəsmi və lisenziyalı platformalara etibar etsinlər, kart məlumatlarını naməlum keçidlərdə paylaşmasınlar və şübhəli hallarla qarşılaşdıqları zaman dərhal polis orqanlarına müraciət etsinlər.

Kiberpolis “aşağı faizli” kredit verən gəncləri ələ keçirdi - VİDEO
03 iyun 2026 | 19:31

Azərbaycanda ən çox bank kartından oğurluq olunan yaşlı qadınlardır

Azərbaycanda ən çox bank kartından oğurluq olunan yaşlı qadınlardır.

Azərbaycan Mərkəzi Bankının (AMB) İnformasiya təhlükəsizliyi, kibertəhlükəsizlik və rəqəmsal fırıldaqçılıqla mübarizə departamentin direktoru Elnur Eyvazlı bildirib ki, Azərbaycanda əksər hallarda qadınların hesablarından pul oğurlanır.

Onun sözlərinə görə, həyata keçirilən tədbirlərin nəticəsində, hesabların ələ keçirilməsi hallarının sayında azalma müşahidə olunur:

"Bununla yanaşı, maarifləndirmə istiqamətində əlavə dəstəyə ehtiyac var. Statistik göstəricilərə görə, dələduzluq qurbanları arasında daha çox qadınlar, xüsusilə də yaşlı nəslin nümayəndələri üstünlük təşkil edir. Təəssüf ki, maliyyə vəsaitlərinin oğurlanması hallarında bu tendensiya özünü açıq şəkildə göstərir".

O vurğulayıb ki, bütün insidentlər üzrə təhlil aparılır, baş verən hadisələrdən çıxarılan nəticələr qiymətləndirilir və bu halların səbəblərini araşdıraraq tənzimləmə mexanizmlərini daha da təkmilləşdiririlir:

"Konseptual yanaşmamız ondan ibarətdir ki, dövlət qurumları arasında daha geniş inteqrasiya təmin edilməlidir. İnsidentlərin idarə olunması üçün vahid platforma formalaşdırılmalı, hüquq-mühafizə orqanlarının da həmin platformaya çıxışı olmalıdır. Bu, insident baş verdiyi anda aidiyyəti qurumlarla operativ əlaqə yaradılmasına və çevik reaksiyaya imkan verəcək", - deyə o qeyd edib.